Dünya genelinde yaygın kullanılan PHP programlama dilinde iki güvenlik açığı tespit edildi. Açıklar, 10 üzerinden 9,2 kritiklik puanına sahip bulunuyor ve küresel siber güvenlik gündeminde öne çıktı.
İlgili açıklar, etkilenen sistemlerde yetkisiz kod çalıştırılması ve hassas verilere erişilmesi riski oluşturuyor. PHP geliştiricileri tarafından güvenlik güncellemeleri yayımlanırken, internete açık sistemlerin gecikmeden kontrol altına alınması gerekiyor.
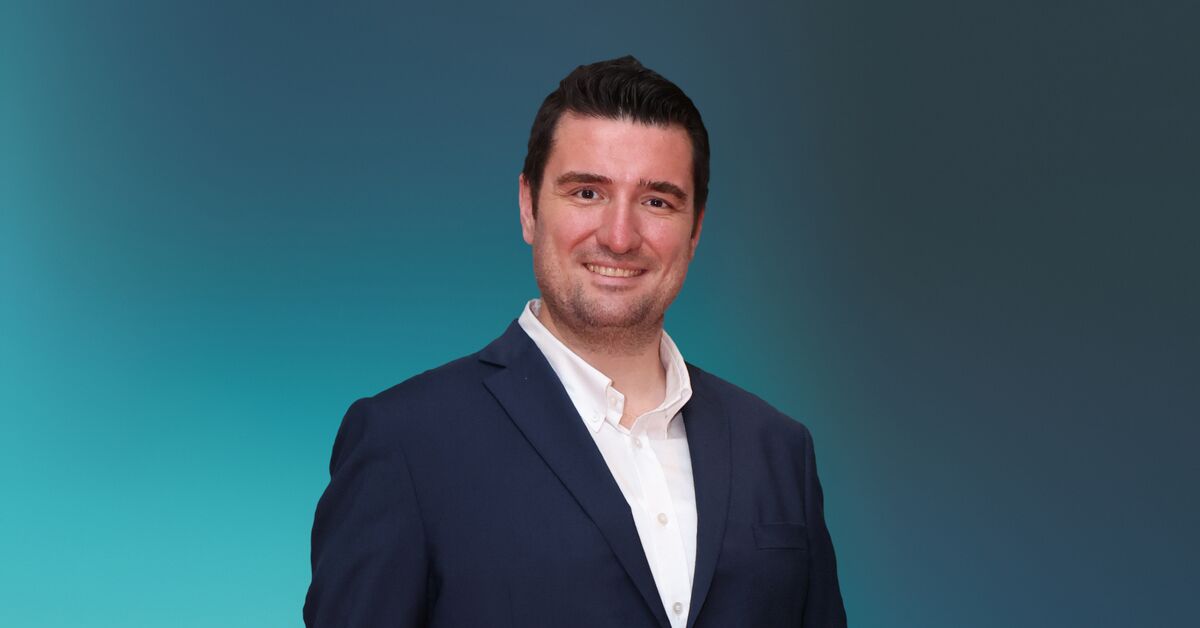
Virgosol Kurucu Ortağı ve Co-CEO su Miraç Emektar, PHP2Shell gibi kritik açıkların veri güvenliğinden iş sürekliliğine kadar geniş bir risk alanı yaratabileceğini belirtiyor. Finans, e-ticaret ve dijital hizmet platformlarında kısa süreli bir kesintinin işlem kayıplarına, operasyonel aksamalara ve müşteri güveninin zedelenmesine yol açabileceğini kaydediyor.
Emektar'ya göre müdahale öncesinde riskli sistemlerin belirlenmeli, müdahale sırasında güvenlik ile iş sürekliliği birlikte yönetilmeli ve müdahale sonrasında sistemin gerçekten güvenli olduğu doğrulanmalı. Güvenlik açığının kapatılmasının, uygulamanın başka bölümlerinde yeni hatalara zemin hazırlayabileceği için değişikliklerin bütün sistem üzerindeki etkisi incelenmeli.
Güvenlik açıklarının yalnızca teknik bir sorun olarak görülmemesi gerektiğini söyleyen Emektar, kurumların süreçlerini kişisel deneyim yerine ölçülebilir ve sürdürülebilir kalite standartlarına dayandırmasını öneriyor. Yapay zekâ destekli sürekli test ve kalite süreçlerinin ise güncel yazılımların güvenilirliğini korumak için temel gereklilik olduğunu ifade ediyor.
Kaynak: Habertürk Ekonomi